Die Unverzichtbarkeit von Risikomanagement in der SAP-Sicherheit: Schlüsselprinzipien und bewährte Methoden
In der sich ständig weiterentwickelnden Landschaft der Unternehmens-IT steht das Risikomanagement im Kontext der SAP-Sicherheit an erster Stelle. Die Bedeutung eines effektiven Risikomanagements kann nicht überbetont werden, da es Unternehmen hilft, potenzielle Bedrohungen zu identifizieren, zu bewerten und angemessen darauf zu reagieren.
Warum ist Risikomanagement in der SAP-Sicherheit so wichtig?
Ein effektives Risikomanagement ist der Schlüssel zur Bewältigung der komplexen Bedrohungslandschaft in SAP-Systemen. Es ermöglicht Unternehmen nicht nur, potenzielle Risiken frühzeitig zu erkennen, sondern auch, proaktiv Maßnahmen zu ergreifen, um diese Risiken zu minimieren oder zu beseitigen. Dies ist besonders wichtig in der SAP-Welt, wo große Mengen sensibler Unternehmensdaten verarbeitet werden.
Schlüsselprinzipien des Risikomanagements in der SAP-Sicherheit:
Identifikation von Risiken: Eine gründliche Analyse der SAP-Umgebung, einschließlich Systemarchitektur und Datenfluss, ist entscheidend, um potenzielle Schwachstellen und Bedrohungen zu erkennen.
Bewertung und Klassifizierung: Risiken müssen nicht nur identifiziert, sondern auch bewertet und entsprechend ihrer Bedrohlichkeit klassifiziert werden, um Prioritäten für Gegenmaßnahmen festzulegen.
Implementierung von Kontrollen: Die Umsetzung wirksamer Kontrollen, sei es durch Berechtigungsmanagement, Zugriffskontrollen oder Verschlüsselung, ist von entscheidender Bedeutung, um Risiken zu mindern.
Überwachung und Kontinuierliche Verbesserung: Ein fortlaufender Überwachungsprozess gewährleistet, dass die implementierten Kontrollen wirksam sind. Kontinuierliche Verbesserungen basierend auf den gewonnenen Erkenntnissen sind entscheidend für die Anpassung an sich verändernde Bedrohungen.
Bewährte Methoden im Risikomanagement für SAP:
Risikobasiertes Berechtigungsmanagement: Identifikation und Überprüfung von Berechtigungen basierend auf potenziellen Risiken.
Regelmäßige Sicherheitsaudits: Durchführung von regelmäßigen Sicherheitsaudits, um die Einhaltung von Sicherheitsrichtlinien zu gewährleisten und potenzielle Risiken zu erkennen.
Sensibilisierung und Schulungen: Mitarbeiterschulungen, um das Bewusstsein für Sicherheitsrisiken zu schärfen und eine sicherheitsbewusste Kultur zu fördern.
Integration von Threat Intelligence: Einbindung von Threat-Intelligence-Daten, um frühzeitig auf aktuelle Bedrohungen reagieren zu können.
Fazit:Risikomanagement als Eckpfeiler der SAP-Sicherheit
In einer Zeit, in der Cyberbedrohungen zunehmen, ist ein effektives Risikomanagement unerlässlich für den Schutz von SAP-Systemen. Die Anwendung der genannten Schlüsselprinzipien und bewährten Methoden ermöglicht es Unternehmen, die Herausforderungen der SAP-Sicherheit zu bewältigen und eine robuste Verteidigung gegenüber den sich ständig weiterentwickelnden Bedrohungen aufzubauen. Der Fokus auf Risikomanagement ist nicht nur eine Sicherheitsmaßnahme, sondern eine strategische Investition in die Widerstandsfähigkeit von Unternehmen gegenüber potenziellen Risiken.
Hier findet ihr eine Übersicht der SAP Security Notes für Januar 2024:
1. Score 9.1 (Hot News)
Nummer: 3413475
[Mehrere CVEs] Rechteausweitung in SAP Edge Integration Cell
Unter bestimmten Voraussetzungen kann SAP Edge Integration Cell durch Schwachstellen (CVE-2023-49583 und CVE-2023-50422) Sicherheitslücken aufweisen. Ein nicht authentifizierter Angreifer könnte dadurch uneingeschränkte Zugriffsrechte in der Anwendung erlangen.
[CVE-2023-49583] Eskalation von Berechtigungen in Anwendungen, die mit SAP Business Application Studio, SAP Web IDE Full-Stack und SAP Web IDE for SAP HANA entwickelt wurden
SAP Business Application Studio, SAP Web IDE Full-Stack und SAP Web IDE für SAP HANA:
In bestimmten Situationen können node.js-Anwendungen, die über die genannten Entwicklungsumgebungen erstellt wurden und für das Deployment in SAP BTP- oder Cloud-Foundry-Umgebungen vorgesehen sind, aufgrund von CVE-2023-49583
[CVE-2024-21737] Code-Injection-Schwachstelle in SAP Application Interface Framework (Datei-Adapter)
Im Datei-Adapter des SAP Application Interface Framework kann ein Nutzer mit erhöhten Berechtigungen einen Funktionsbaustein verwenden, um verschiedene Ebenen zu durchlaufen und Betriebssystembefehle direkt auszuführen. Dies ermöglicht es einem solchen Benutzer, das Verhalten der Anwendung zu steuern. Diese Sicherheitslücke hat erhebliche Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit.
[CVE-2023-44487] Denial-of-Service (DOS) in SAP Web Dispatcher, SAP NetWeaver Application Server ABAP und ABAP-Plattform
SAP Web Dispatcher, SAP NetWeaver Application Server ABAP und die ABAP-Plattform erlauben einem nicht authentifizierten Benutzer durch viele HTTP/2-Anfragen eine Netzwerk-DoS-Attacke. Diese Anfragen können später abgebrochen werden, was zu einer Überlastung des Speichers führt und die Anwendungsverfügbarkeit erheblich beeinträchtigen kann. Die Vertraulichkeit oder Integrität der Anwendung bleibt dabei unberührt.
[CVE-2024-22125] Schwachstelle mit Blick auf Offenlegung von Informationen in Microsoft-Edge-Browsererweiterung (SAP GUI Connector für Microsoft Edge)
Unter bestimmten Umständen kann die Microsoft Edge Browser-Erweiterung (SAP GUI Connector für Microsoft Edge) einem Angreifer den Zugriff auf hochsensible Informationen ermöglichen, die normalerweise beschränkt wären. Dies stellt eine erhebliche Gefahr für die Vertraulichkeit dar.
[CVE-2024-21735] Falsche Berechtigungsprüfung in SAP Landscape Transformation Replication Server
Die SAP Landscape Transformation Replication Server weist eine Schwachstelle auf, da erforderliche Berechtigungsprüfungen nicht ordnungsgemäß durchgeführt werden. Dies ermöglicht einem Angreifer mit erhöhten Berechtigungen die Durchführung unbeabsichtigter Aktionen, was zu einer potenziellen Rechteausweitung führt. Diese Sicherheitslücke hat erhebliche Auswirkungen auf die Vertraulichkeit, Integrität und Verfügbarkeit des Systems.
[CVE-2024-21736] Fehlende Berechtigungsprüfung in SAP S/4HANA Finance für die erweiterte Zahlungsverwaltung
Die erweiterte Zahlungsverwaltung von SAP S/4HANA Finance weist eine Sicherheitslücke auf, da die notwendigen Berechtigungsprüfungen nicht ordnungsgemäß durchgeführt werden. Dies ermöglicht einem Angreifer die Initiierung eines Funktionsimports, der es ihm ermöglicht, Inhouse-Bankkonten zu erstellen. Obwohl die Auswirkungen auf die Vertraulichkeit der Anwendung als gering eingestuft werden, stellt diese Schwachstelle dennoch ein potenzielles Risiko dar.
[CVE-2023-31405] Log-Injection-Schwachstelle in SAP NetWeaver AS für Java (Log Viewer)
Update vom 9. Januar 2024: Der Hinweis wurde mit geringfügigen Textänderungen im Abschnitt „Lösung“ erneut veröffentlicht. Es sind keine Kundenaktionen erforderlich.
Update vom 10. Oktober 2023: Die im Hinweis bereitgestellte Lösung ist für ENGINEAPI 7.50 unvollständig. Um das Problem vollständig zu beheben, wenden Sie den SAP-Sicherheitshinweis 3371873 an.
SAP NetWeaver AS für Java weist eine Sicherheitslücke auf, die es einem nicht authentifizierten Angreifer ermöglicht, eine Anfrage über das Netzwerk zu erstellen. Dies kann zu unerwarteten Änderungen an einem Systemprotokoll ohne Benutzerinteraktion führen. Es sind jedoch keine Auswirkungen auf die Verfügbarkeit oder Vertraulichkeit der Anwendung zu verzeichnen.
[CVE-2024-22124] Schwachstelle mit Blick auf Offenlegung von Informationen in SAP NetWeaver Internet Communication Manager
In bestimmten Szenarien erlauben der Internet Communication Manager (ICM) oder der SAP Web Dispatcher einem Angreifer den Zugriff auf eigentlich eingeschränkte Informationen. Dies stellt eine erhebliche Beeinträchtigung der Vertraulichkeit dar.
[CVE-2024-21738] Cross-Site-Scripting-Schwachstelle (XSS) in SAP NetWeaver Application Server ABAP und ABAP-Plattform
SAP NetWeaver Application Server ABAP und die ABAP-Plattform weisen eine unzureichende Kodierung von benutzergesteuerten Eingaben auf, was zu einer Cross-Site-Scripting-Schwachstelle (XSS) führt. Bei erfolgreicher Ausnutzung dieser Schwachstelle kann ein Angreifer mit begrenzten Rechten die Vertraulichkeit der Anwendungsdaten in gewissem Maße beeinträchtigen.
[CVE-2024-21734] URL-Umleitungsschwachstelle in SAP Marketing (App „Kontakte“)
Die SAP-Marketing-App „Kontakte“ weist eine Sicherheitslücke auf, die es einem Angreifer mit begrenzten Berechtigungen erlaubt, einen Benutzer dazu zu verleiten, eine schädliche Seite zu öffnen. Dies kann zu einem äußerst überzeugenden Phishing-Angriff führen, wobei die Auswirkungen auf die Vertraulichkeit und Integrität der Anwendung als gering einzustufen sind.
Dieser SAP-Hinweis behandelt mehrere Schwachstellen im Drittanbieter-Webbrowser-Control Chromium, das in SAP Business Client genutzt wird. Der Hinweis wird regelmäßig aktualisiert, entsprechend den Chromium-Webbrowser-Updates. Weitere Informationen sind im Lösungsabschnitt verfügbar.
Einige bekannte Auswirkungen dieser Schwachstellen:
Offenlegung von Systeminformationen oder im schlimmsten Fall Systemabsturz
Die Schwachstellen können sich direkt auf die Vertraulichkeit, Integrität und Verfügbarkeit eines Systems auswirken.
Diese Informationen können dann verwendet werden, um gezielt weitere Angriffe durchzuführen, möglicherweise mit weiteren ernsthaften Folgen.
Ein FAQ-Dokument wurde im Referenzabschnitt hinzugefügt. Es sind keine Änderungen erforderlich, sofern die Patches bereits installiert wurden.
Die Integrationsbibliotheken und Programmierinfrastrukturen von SAP BTP Security Services können unter bestimmten Bedingungen zu einer Rechteausweitung führen. Dies betrifft alle Kunden mit Anwendungen, die auf SAP BTP entwickelt wurden, außer in der BTP-Neo-Umgebung, wo sie technisch genutzt werden könnten.
Die Bibliotheken werden für Authentifizierungs- und Berechtigungsprüfungen aufgerufen und müssen vom Entwicklungsteam der betroffenen Anwendung (SAP oder Kunden) gepatcht werden.
Dieser Sicherheitshinweis ist eine Aktualisierung von 3350297 und betrifft die Komponente IS-OIL-DS-HPM. Die im vorherigen Hinweis bereitgestellte Korrektur war unvollständig.
Kunden, die 3350297 installiert haben, sollten auch diesen Hinweis einspielen. Ein Programmfehler in IS-OIL ermöglicht einem authentifizierten Angreifer, beliebige Betriebssystembefehle einzuschleusen und Systemdaten zu lesen, zu ändern oder das System herunterzufahren.
Dieser Sicherheitshinweis ist eine Aktualisierung von 3350297 und betrifft die Komponente IS-OIL-DS-HPM. Die im vorherigen Hinweis bereitgestellte Korrektur war unvollständig.
In SAP Commerce Cloud kann ein gesperrter B2B-Benutzer die Funktion für vergessene Kennwörter missbräuchlich nutzen, um sein Benutzerkonto zu entsperren, insbesondere bei Verwendung von SAP Commerce Cloud – Composable Storefront als Storefront. Die vorhandenen Zugriffskontrollen sind hierbei zu schwach. Dies stellt ein erhebliches Risiko für Vertraulichkeit und Integrität dar.
Die SAP BusinessObjects Business Intelligence Plattform ist anfällig für gespeicherte XSS-Angriffe, bei denen ein Angreifer agnostische Dokumente hochladen kann. Das Öffnen dieser Dokumente durch andere Benutzer kann zu erheblichen Beeinträchtigungen der Anwendungsintegrität führen.
SAP GUI for Windows und SAP GUI for Java weisen eine Schwachstelle auf, durch die ein nicht authentifizierter Angreifer auf normalerweise eingeschränkte und vertrauliche Informationen zugreifen kann. Zudem ermöglicht die Schwachstelle dem Angreifer, Layoutkonfigurationen des ABAP List Viewers zu erstellen, was negative Auswirkungen auf Integrität und Verfügbarkeit hat, beispielsweise erhöhte Antwortzeiten des AS ABAP.
Das Emarsys SDK für Android weist aufgrund fehlender ordnungsgemäßer Berechtigungsprüfungen eine Schwachstelle auf. Ein Angreifer mit lokalem Zugriff kann eine bestimmte Activity aufrufen und Webseiten sowie/oder Deep Links ohne Validierung direkt aus der Host-Anwendung weiterleiten. Ein erfolgreicher Angriff ermöglicht dem Angreifer die Navigation zu beliebigen URLs, einschließlich Deep Links der Anwendung auf dem Gerät. Dies kann schwerwiegende Auswirkungen auf Vertraulichkeit und Integrität haben, abhängig von der aufgerufenen Anwendung.
Mit SAP BusinessObjects Web Intelligence kann ein authentifizierter Angreifer JavaScript-Code in Dokumente einfügen, der bei jedem Seitenaufruf im Browser des Opfers ausgeführt wird. Dies könnte zu einer Offenlegung von Daten führen, einschließlich potenziell sensibler Informationen aus Reporting-Datenbanken.
Ein autorisierter Angreifer kann durch SAP Solution Manager 7.2 bestimmte veraltete Funktionsbausteine ausführen. Diese Bausteine erlauben das Lesen oder Ändern von Daten derselben oder einer anderen Komponente über das Netzwerk, ohne dass Benutzerinteraktion erforderlich ist.
Die SAP-HCM-Lösung (SMART PAYE) weist aufgrund unzureichender Codierung benutzergesteuerter Eingaben eine Cross-Site-Scripting-Schwachstelle (XSS) auf. Ein Angreifer kann nach erfolgreicher Ausnutzung begrenzte Auswirkungen auf die Vertraulichkeit und Integrität der Anwendung haben.
Ein nicht authentifizierter Angreifer kann eine Biller-Direct-URL in einen Frame einbetten und so einen verdeckten Zugriff ermöglichen. Wenn dieser Frame vom Benutzer geladen wird, erfolgt eine Cross-Site-Scripting-Anfrage an das Biller Direct-System, was zu einer Offenlegung oder Änderung von nicht sensiblen Informationen führen kann.
Durch eine modifizierte Version der JSZIP-Bibliothek, die in SAPUI5 verwendet wird, kann einAngreifer legitime Benutzer daran hindern, eine neue ZIP-Datei anzulegen. Dies könnte geringe Auswirkungen auf die Verfügbarkeit haben.
Ein authentifizierter Benutzer kann im SAP Fiori Launchpad das HTTP-Verb POST für einen schreibgeschützten Service verwenden, was geringe Auswirkungen auf die Vertraulichkeit der Anwendung hat.
In SAP NetWeaver Application Server ABAP und der ABAP-Plattform kann ein Angreifer mit Entwickler- oder DB-Administrationsberechtigungen einen Funktionsbaustein aufrufen, der als Parameter für eine nachfolgende SQL-Anweisung verwendet wird. Dadurch wird die Anwendung anfällig für eine SQL-Injection, bei der im Erfolgsfall nicht sensible Datenbankmetadaten gelesen oder verändert werden können, was zu Unzugänglichkeit von zugehörigen Geschäftsdaten führen kann.
Die Datei-Upload-Anwendung von SAP Master Data Governance weist eine Sicherheitslücke auf, bei der ein Angreifer die unzureichende Validierung von Pfadinformationen ausnutzen kann, die von Benutzern bereitgestellt wurden. Dies ermöglicht das Einschleusen von Zeichen in die Datei-APIs, was wiederum einen Wechsel zum übergeordneten Verzeichnis erlaubt. Die Auswirkungen auf die Vertraulichkeit sind dabei gering.
Ein authentifizierter Benutzer mit begrenzten Berechtigungen kann mittels SAP Cloud Connector von einer benachbarten UI aus einen Denial-of-Service-Angriff durchführen, indem er eine schädliche Anfrage sendet. Dies hat einen geringfügigen Einfluss auf die Verfügbarkeit, jedoch keine Auswirkungen auf die Vertraulichkeit oder Integrität der Anwendung.
Wir freuen uns, die bahnbrechende Force Vision Threat Detection Enhancement für die werthAUDITOR Plattform ankündigen zu können!
Unser Force Vision-Modul ist als einzige SAP-Security Lösung in der Lage, unerwünschte privilegierte Anmeldungen in Echtzeit zu erkennen ohne sich dabei auf die übliche und anfällige Mustererkennung zu verlassen. Sicherheitsadministratoren können jetzt zuverlässig Anmeldungen erkennen, die eine Rechteausweitung missbrauchen oder gestohlene Administratoranmeldeinformationen verwenden. Denn Force Vision bewertet automatisch, ob es sich bei der Anmeldung um eine legitime Administratoranmeldung oder die Verwendung gestohlener Anmeldeinformationen handelt. Die integrierte Echtzeit-Erkennung erhöhter Berechtigungen zeigt jede Rechteausweitung bei normalen Benutzern an.
Somit ist eine unmittelbare Reaktion auf unerwünschte Systemzugriffe möglich.
Ab Sofort ist die Zukunft der Threat Detection auch für unsere Kunden verfügbar!
Beim Anzeigen von Webseiten in SAP Business Client mittels dieses Open-Source-Browser-Controls können sich verschiedene Schwachstellen, wie Speicherschäden, Offenlegung von Informationen usw. manifestieren. Diese Schwachstellen können sich wie folgt auswirken:
Offenlegung von Systeminformationen oder Systemabsturz
Auswirkung auf die Vertraulichkeit, Integrität und Verfügbarkeit eines Systems.
Ausnutzung der Informationen zur Durchführung von gezielten Angriffen mit ernsthaften Folgen.
Über offene Schnittstellen können von nicht authentifizierter Angreifern Vorgänge ausgeführt werden, die Benutzer und Daten im gesamten System beeinträchtigen. Der Angreifer erhält vollen Lesezugriff auf Benutzerdaten und kann eingeschränkte Änderungen an Benutzerdaten vornehmen. Zudem kann die Performance des Systems negativ beeinflusst werden.
Dies kann der Vertraulichkeit großen Schaden zufügen und hat begrenzte Auswirkungen auf die Verfügbarkeit und Integrität der Anwendung.
Ein authentifizierten Angreifer kann mit Hilfe der Schwachstelle vertrauliche Informationen lesen, die normalerweise eingeschränkt sind. Vollumfänglich Gefährdung der Anwendung möglich. Starke Beeinträchtigung der Vertraulichkeit, Integrität und Verfügbarkeit möglich.
Mögliche Ausnutzung einer Code-Injection-Schwachstelle, die einem Angreifer Zugriff auf Ressourcen ermöglicht, für die zusätzliche Berechtigungen erforderlich sind.
Starke Beeinträchtigung der Vertraulichkeit, Integrität und Verfügbarkeit des Systems
Die Schwachstelle führt nicht die erforderlichen Authentifizierungsprüfungen durch, was zu fehlenden oder falschen Berechtigungsprüfungen für einen authentifizierten Benutzer führen kann. Dadurch ist eine Rechteausweitung möglich. Abhängig von der Anwendung und der jeweiligen Berechtigungsebene kann ein Angreifer Funktionen missbrauchen, die auf eine bestimmte Benutzergruppe beschränkt sind, und eingeschränkte Daten lesen, ändern oder löschen.
Die Schwachstelle ermöglicht es einem Berichtsersteller, Dateien aus dem lokalen System über das Netzwerk in den Bericht hochzuladen. Nach Ausnutzung der Schwachstelle kann der Angreifer sensible Daten lesen und ändern, was große Auswirkungen auf die Vertraulichkeit und Integrität der Anwendung hat.
Ein authentifizierten Angreifer kann durch eine Aufforderung an einen offenen Port einen Speicherbeschädigungsfehler in einer Bibliothek verursachen, der zu einem Absturz der Zielkomponente führt. Dadurch ist sie nicht mehr verfügbar.
Die Code-Injection-Schwachstelle ermöglicht es einem Angreifer ohne Berechtigungen, unbemerkt VBScript-Code in ein Dokument hineinzubringen. Durch das Öffnen des Dokumentes führt die Anwendung den Code im Namen des unwissenden Benutzers aus.
Durch die Aktivierung von Sicherheitsoptionen in der Anwendung, die nicht als Standard festgelegt sind, werden nicht vertrauenswürdige Skripte deaktiviert oder der Benutzer wird zu einer Bestätigung der Ausführung aufgefordert.
Die Schwachstelle ermöglicht es dem Angreifer bei erfolgreicher Ausnutzung alle Betriebssystemdateien zu löschen. Dies hat eine eingeschränkte Auswirkung auf die Integrität und vollständig beeinträchtigt der Verfügbarkeit des Systems zur Folge.
Ein Angreifer kann einen JavaScript-Code einschleusen, der in der Web-Anwendung ausgeführt werden kann und somit das Systemverhalten der Anwendung steuern.
Durch die App werden nicht die erforderlichen Berechtigungsprüfungen für einen authentifizierten Benutzer durchgeführt. Ein Angreifer hat somit die Möglichkeit, unbeabsichtigte Aktionen ausführen. Dies führt zu einer Rechteausweitung, mit geringen Auswirkungen auf die Vertraulichkeit und Integrität ohne Auswirkungen auf die Verfügbarkeit des Systems.
Ein nicht authentifizierten Benutzer kann durch die Schwachstelle Code-Snippets über die UI lesen, was geringe Auswirkungen auf die Vertraulichkeit und keine Auswirkungen auf die Verfügbarkeit oder die Integrität der Anwendung hat.
Ein nicht autorisierter Benutzer kann anonym auf die Administratorsicht einer bestimmten Funktion zugreifen. Bei erfolgreicher Ausnutzung der Schwachstelle kann der Angreifer die E-Mail-Adresse des Benutzers anzeigen. Keine Auswirkungen auf die Integrität/Verfügbarkeit.
Durch die Anwendung kann ein authentifizierten Angreifer die XML-Datei als Anlage hochladen. Durch Anklicken der XML-Datei im Anlagenabschnitt wird die Datei im Browser geöffnet, sodass die Entitätsschleifen den Browser verlangsamen.
Ein durchdachtes und gepflegtes SAP-Berechtigungskonzept ist ein wichtiger Baustein für das Sicherheits- und Compliance-Rahmenwerk eines Unternehmens. Mangelndes Verständnis über die Bedeutung für Sicherheit- und Compliance oder historisch gewachsener Wildwuchs kann jedoch zu vielfältigen Risiken, wie Compliance-Verstößen, Diebstahl, Betrug oder Sabotage führen und erheblichen Schaden verursachen.
Hier sind die häufigsten Berechtigungsfehler, die uns in unserer Praxis begegnen:
Fehler # 1: Berechtigungen mit der
Gießkanne verteilen
Die inflationäre Vergabe von Zugriffsrechten ist einer der häufigsten Fehler in Unternehmen.
Wird nicht von Beginn an auf eine saubere Vergabe von Rechten geachtet, entsteht im Laufe der Jahre historisch gewachsener Wildwuchs. Durch geerbte Rollen oder Vertrauen in die Person erlangen Benutzer Zugriff auf sensible Daten oder Funktionen, die sie für ihre Arbeit nicht benötigen. Dadurch können folgende Szenarien entstehen:
• Ein Angreifer kann einen Account übernehmen und in Namen des Benutzers Schaden anrichten
• Ein böswilliger Benutzer kann weitreichende Zugriffsrechte ausnutzen, um eigene Interessen zu verfolgen
Die Vergabe von System- und Benutzerberechtigungen und sogar Notfallberechtigungen ist in der Praxis kein Einzelfall und kann verheerende Folgen für das Unternehmen haben. Dies gilt auch für Standard Benutzerkonten wie z.B. SAP * und DDIC.
Die restriktive Vergabe von kritischen Berechtigungen und die Vermeidung kritischer Rechtekombinationen ist für ein robustes Berechtigungsmanagement von zentraler Bedeutung.
Fehler #2: Schlecht konzipiertes
Rollendesign
Die SAP-Benutzerrollen sind als Schnittstelle zu den Berechtigungen ein wichtiger Bestandteil des SAP-Berechtigungsmanagements. Ein schlecht durchdachtes Rollendesign, in dem z.B. Rollen immer weitervererbt und mit zusätzlichen Transaktionen „bereichert“ werden, kann Sicherheitsrisiken, Compliance-Probleme und Ineffizienz zur Folge haben.
Daher sollten Unternehmen einen robusten Designprozess zur Entwicklung von Rollen etablieren, der auf Basis von Jobfunktionen, der Zuordnung der Rollen zu konkreten Funktionen und Daten sowie das Testen der Rollen einbezieht.
Auch das regelmäßige Kontrollieren der Rollen auf Aktualität, Relevanz und Effizienz ist für einen reibungslosen Prozess unabdingbar.
Fehler #3: Ignorieren
der Funktionstrennung (SoD)
Bei der Einrichtung von Berechtigungen und Benutzerrollen muss sichergestellt werden, dass kein einzelner User-Funktionen ausführen kann, die zu Missbrauch oder Fehlern führen können. Mit Hilfe der Funktionstrennung (SoD) soll innerhalb einer Organisation der Missbrauch kritischer Kombinationen von Tätigkeiten innerhalb eines Prozesses verhindert werden. Die Praxis jedoch zeigt, dass viele Unternehmen SoD ignorieren. Dadurch können erheblichen Sicherheits- und Compliance-Risiken entstehen.
Die regelmäßige Kontrolle der Benutzerzugriffe ist ebenso von großer Bedeutung und hilft dabei Konflikte in der Funktionstrennung sowie Verstöße gegen SoD-Richtlinien zu identifizieren und fehlerhafte Vergaben von Berechtigungen zu beheben.
Im Rahmen der SAP-Security ist ein gepflegtes Berechtigungsmanagement ein wichtiger Baustein und als permanenter Prozess zu sehen. Daher ist die regelmäßige Kontrolle der Berechtigungen, Benutzerrollen und Zugriffsrechte von großer Bedeutung. Um ein wirksames Berechtigungskonzept zu etablieren, ist es ebenfalls von großer Bedeutung, bei Administratoren und Benutzern das Bewusstsein für den Stellenwert von Sicherheitsmaßnahmen zu schärfen und Wissen in Form von Aus-und Weiterbildungen zu vermitteln.
Berechtigungsmanagement mit werthAUDITOR
werthAUDITOR bietet eine komfortable und einfache Lösung, um kritische Berechtigungen und – Rechtekombinationen zu identifizieren und in einer übersichtlichen Berechtigungsmatrix abzubilden. Mit Hilfe des integrierten Berechtigungssimulators lassen sich Rollen und Profile auswählen und on the fly analysieren, editieren und exportieren. Somit lässt sich der Prozess erheblich vereinfachen und typische Fehler können vermieden werden.
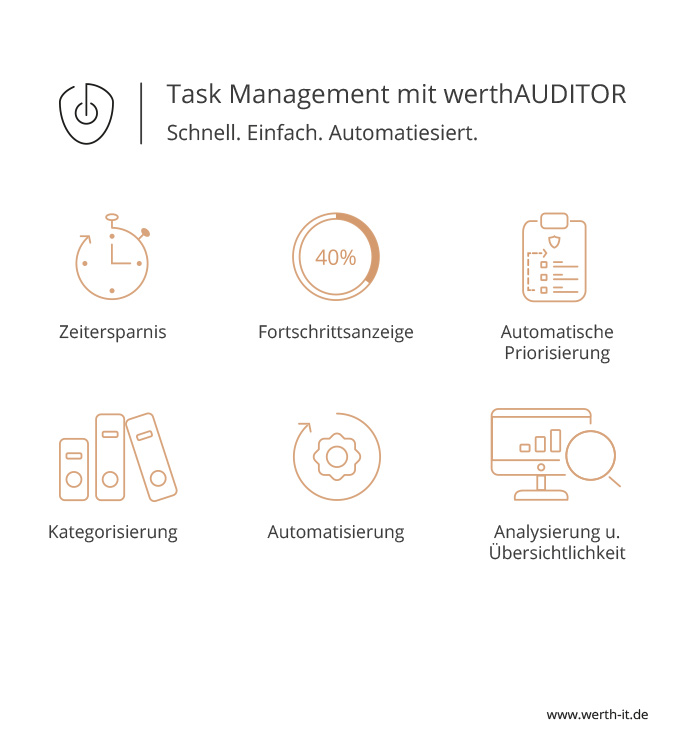
werthAUDITOR - Erfolgreicher Security Prozess durch Veredelung mit automatisiertem Task Management
Für einen wirkungsvollen Security Prozess ist es wichtig, dass die ermittelten Problemstellungen strukturiert und nachverfolgbar abgearbeitet werden können. Unsere Lösung unterstützt den Prozess, indem sie automatisierte Tickets mit allen Informationen erzeugt und aktualisiert. Aktuell unterstützt werthAUDITOR Jira, TheHive und ServiceNow.
• Kombination von SAP SQLA für PowerDesigner 17 mit SAP PowerDesigner 16.7 SP06 PL03ermöglicht Steuerung des Systemverhaltens durch Platzieren einer schädlichen Bibliothek, die von der Anwendung ausgeführt werden
• Cross-Site-Scripting (XSS) ermöglicht das Einfügen schädlichen Code in den Inhalt einer Webseite / Anwendung und an den Clienten zu senden >> Beeinträchtigung der Vertraulichkeit, Integrität und Verfügbarkeit der Anwendung
• Überschreibung einer ausführbaren Datei durch authentifizierten Angreifer im Netzwerk während Installationsprozesses möglich >> Gefährdung der Vertraulichkeit, Integrität und Verfügbarkeit des Systems
• Möglicher Zugang in den Netzwerkverbund der SAP-Systeme , die vom angegriffenen SAP-Message-Server gesteuert werden. >> unberechtigter Lese- und Schreibzugriffen auf Daten sowie zu einer Nichtverfügbakeit des Systems
• Absenden gezielter Abfragen über das Netzwerk möglich. SQL-Daten kann gelesen oder geändert werden >> Beeinträchtigung der Vertraulichkeit , der Integrität und Verfügbarkeit der Anwendung
• Cross-Site-Scripting-Schwachstelle (XSS) durch unzureichend kodierte benutzergesteuerte Eingaben (Einige Widgets auf der jQuery-UI vor Version 1.13.0)
Das IT Sicherheitsgesetz Version 2.0 verpflichtet in §8 Unternehmen und Behörden, die zu den kritischen Infrastrukturen zählen, ein Angriffserkennungsystem für alle IT-Systeme zu etablieren, die Geschäftsprozesse der eigenen kritischen Dienstleistungen verarbeiten.
Aus meiner Sicht (keine Rechtsberatung!) könnte §8 wie folgt interpretiert werden:
Muss Vorgaben
Ein System zur Angriffserkennung für (kritische) IT-Systeme.
Kontinuierliche automatische Erfassung und Auswertung geeignerter Parameter und Merkmale (Logs, Konfigurationsparameter,..)
Sollte Umgesetzt werden
Fortwährende Identifizierung von Bedrohungen
Ausführen und Anzeigen von Maßnahmen zur Vermeidung und Beseitigung für (eingetretene) Störungen
Was ist zu tun?
Laut Gesetz sind die Anforderungen zum 01.05.2023 zu erfüllen. Entsprechend sollten betroffene Unternehmen prüfen, welche Systeme gemäß IT-SiG 2.0 betroffen sind. Dies in einer für einen Auditor nachvollziehbaren Form.
Es folgt die GAP Analyse bei der Angriffserkennung. Sind diese Systeme mit einer wirksamen Lösung abgedeckt?
Falls nicht besteht Handlungsbedarf und der Support des Management ist einzuholen, um eine wirksame Lösung (beispielsweise den werthAUDITOR für SAP-Systeme) zu beschaffen und in Betrieb zu nehmen.
In diesem Beitrag stelle ich ausschließlich meine persönliche Meinung als Elternteil dar. Es handelt sich hierbei um ein Privatposting und keine Veröffentlichung der Werth IT GMBH.
Elternfinanzierte 1:1-iPad- Ausstattungen an deutschen Schulen
Viele Schulen sind dabei den digitalen Unterricht voranzutreiben. Dazu setzen sie auf die privaten iPads der Schüler. Dies vornehmlich aus dem Grund, dass Schulen und Schulträger ganz überwiegend nicht über die erforderlichen Mittel verfügen, um die gesamte Schülerschaft, bzw. alle Klassen mehrerer Jahrgänge mit digitalen Endgeräten auszustatten.
Gemeinsam mit den Kollegen von Chaos macht Schule des CCC habe ich zu diesem Thema den ausführlichen Artikel „Bring your own devices an Schulen“ in der „datenschleuder Nr. 106“ veröffentlichen dürfen. Der kritische Blick auf die elternfinanzierten Geräte macht den Artikel zur Pflichtlektüre für Schulen, Schulträger, Eltern und Elternräte. In dem Artikel wird schonungslos angesprochen welche bürokratischen Hürden die Institutionen nehmen müssen und Eltern & Schüler erhalten einen ungeschönten Einblick worauf sie sich einlassen, wenn eine elternfinanzierte 1:1 iPad Ausstattung an ihrer Schule eingeführt wird.
Wie bewerten Landesdatenschutzbehörden den Einsatz von BYOD an Schulen?
Oftmals können die Schulen keine umfassende Aufklärung der Eltern leisten. Umso erfreulicher, dass sich die Landesdatenschutzbehörden bereits (eingeschränkt) zu dem Einsatz privater Geräte an Schulen geäußert haben.
Die LDI NRW hat mit Stellungnahme vom 31.10.2022 nur schulischen Geräten eine datenschutzkonforme Anwendung bescheinigt. Hingegen „sieht die LDI NRW den Einsatz privater Endgeräte nicht nur bei Lehrkräften, sondern auch bei Schülerinnen generell kritisch. … Daher kann der Einsatz privater Endgeräte – auch im Interesse der Schulen, die für die Wahrnehmung ihres Bildungsauftrags auf digitale Lösungen setzen – nur übergangsweise in Betracht kommen. … Um die hiermit verbundenen rechtlichen Unsicherheiten zu vermeiden, empfehlen wir Ihnen, alle Schülerinnen möglichst kurzfristig mit schulischen Endgeräten auszustatten und damit die dauerhafte Gewährleistung von Datenschutz und –sicherheit zu ermöglichen.“
LDI Vorgaben für eine übergangsweise Nutzung von BYOD
Den Einsatz von elternfinanzierten iPads knüpft die LDI an einige Bedingungen:
Umsetzung von technischen und oragnisatorischen Maßnahmen zur Gewährleistung des Datenschutzes der Schüler. Hier ist ein umfassendes Paket zu implementieren, um das Missbrauchspotential der totalen Kontrolle über die private iPads abzumindern.
Echte freiwillige und nachteilsfreie Wahl, so dass eine Elternfinanzierung weder direkt noch indirekt zur Sicherung der Teilhabe an der digitalen Ausbildung ist. Somit muss die Schule jedem Schüler ein Leihgerät stellen, der nicht sein privates Gerät in das MDM einbinden lassen möchte.
Aufklärung und Information der Eltern über die Einbindung der BYOD Geräte in ein schulisches MDM inklusive supervised Mode.
Jederzeitiges Widerrufsrecht.
Durch die private Nutzung der durch die Schule voll kontrollierten, gesteuerten und überwachten BYOD Geräte ergeben sich weitere zu prüfende Aspekte.
Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO
Grundlegend muss jede Schule gewährleisten, dass die Anforderungen bezüglich Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO erfüllt werden. Aufgrund der unklaren Aussagen(AGBs, Handbuch) über die Erhebung und Nutzung der Daten (u.a. Telemetrie) der nutzenden Schüler*innen, erscheint es unmöglich für den Auftraggeber (Schule) hier eine den Anforderungen entsprechende Auskunft an die Nutzenden (Schüler*innen) geben zu können.
Teacher Tools und Teacher App
Ein wesentlicher Grund warum die Schulen sich für Apple und dem MDM entscheiden sind die Apple Teacher Tools in Kombination mit der MDM Teacher App.
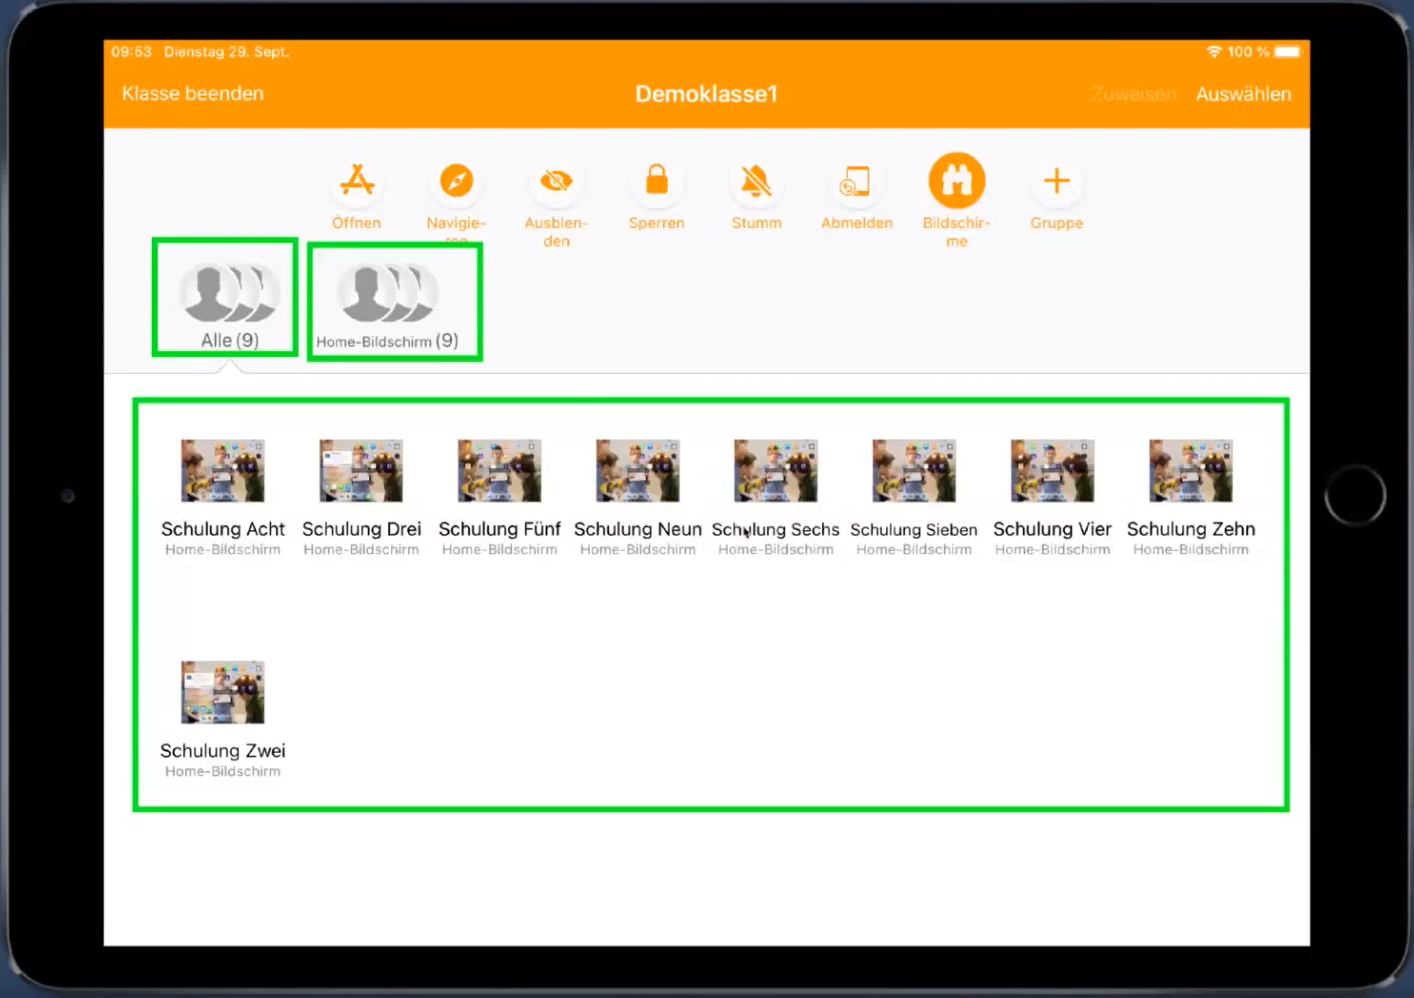
Die Apple Classroom App aus den Teacher Tools erlaubt es einer Lehrkraft jederzeit auf den Bildschirm eines Schülers in seiner Klasse zuzugreifen.
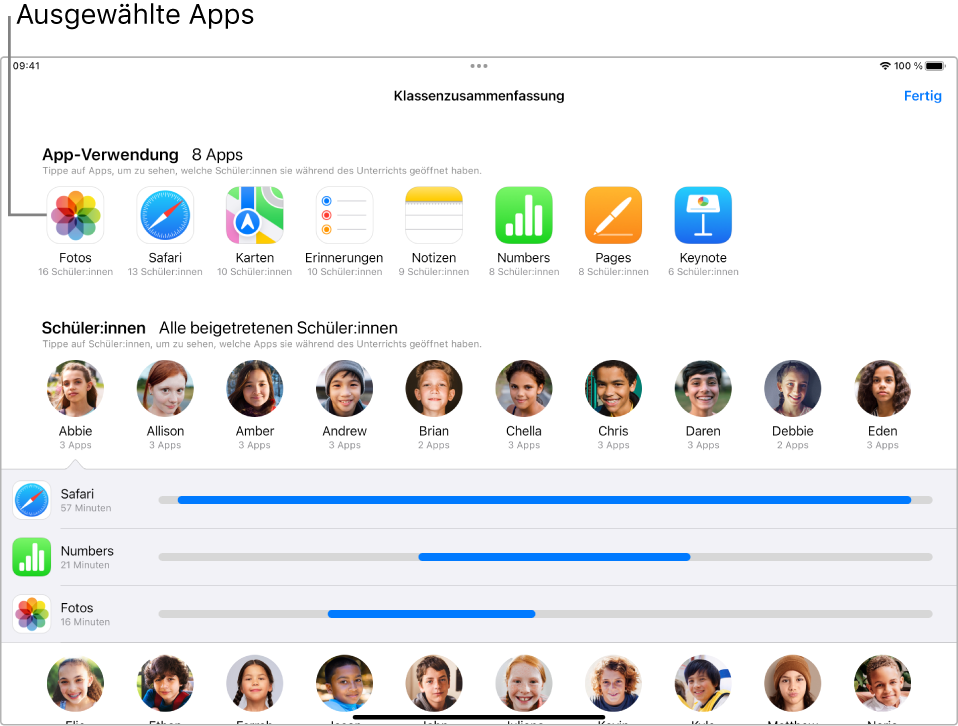
Die Funktion „Klassenzusammenfassung“ liefert ein Aktivitäts- und Leistungsprotokoll über die Schüler in der Klasse.
Die Teacher App (https://relution.io/insights/relution-teacher) erlaubt es einer Lehrkraft Richtlinien (Ad-Hoc) für die Schüler Geräte festzulegen (https://www.youtube.com/watch?v=_r5Mxzfvy0s) . Damit kann eingeschränkt werden (optional) welche Apps, System Apps oder Webseiten zugelassen sind. Diese Profile lassen sich sogar mit der Option „Persönliches Unterrichtsprofil“ vor anderen Lehrkräften verbergen.
Apple Classroom
Die App Classroom erlaubt es einer Lehrkraft jederzeit auf den Bildschirm einer Schülerin oder eines Schülers in ihrer Klasse zuzugreifen. Dies ermöglicht eine umfangreiche und anlasslose Datenerhebung/ Überwachung der Schülerinnen und Schüler. Diese sehen nur anhand der Anzeige eines blauen Punktes am Bildschirmrand, ob die Lehrkraft gerade die Funktion „Screens der Schüler ansehen“ aktiviert hat oder nicht. Der Einzelne kann nicht erkennen, ob die Lehrkraft gerade auf seinen Bildschirm schaut oder nicht. Auch im Nachhinein werden die Schülerinnen und Schüler darüber nicht regelmäßig informiert. Diese Funktion / Vorgehensweise unterscheidet sich ganz erheblich vom analogen Unterricht, bei dem Schülerinnen und Schülern bekannt ist, wann jemand auf die eigenen Unterlagen schaut.
Dauerhafte und anlasslose Überwachungsmöglichkeit vs Art. 7 DSGVO, Erwägungsgrund 39
Es entsteht ein permanenter Überwachungsdruck und Mangel an Privatsphäre während der Bearbeitung (z.B. falls nicht abgabereife Notizen/Aufgaben der Schülerinnen und Schüler von der Lehrkraft angeschaut werden oder persönliche Daten geöffnet sind). Der bloße Verdacht, dass Schülerinnen und Schüler in der Schule digital Angelegenheiten erledigen, die als privat zu klassifizieren sind oder nicht angemessen, sollte nicht deren lückenlose Überwachung legitimieren. Die Durchführung einer dauerhaften und anlasslosen Überwachung -ohne dass es von den Schülerinnen und Schülern bemerkt wird- erscheint nicht legitim. Eine Beobachtung der Schülerleistungen per Videokamera im Klassenraum wäre ja auch nicht zulässig. Personenbezogene Daten sollten nur dann verarbeitet werden, wenn sich der Zweck (hier: sich einen Eindruck verschaffen und pädagogisch begleiten) der Verarbeitung nicht auf andere zumutbare Weise erreichen lässt (Art. 7 DSGVO, Erwägungsgrund 39).
Gefahr der Verhaltensänderung bei Schüler*innen
Die Tatsache, dass über den gesamten Schultag jederzeit unangekündigt der Bildschirm überwacht werden kann, könnte zu einem angepassten und veränderten Verhalten führen. Es besteht die Gefahr, dass die Entwicklung der Schüler nachhaltig durch die Angst vor Überwachung beeinträchtigt wird. „Die freie Selbstbestimmung bei der Entfaltung der Persönlichkeit werde gefährdet durch die Bedingungen der modernen Datenverarbeitung. Wer nicht wisse oder beeinflussen könne, welche Informationen bezüglich seines Verhaltens gespeichert und vorrätig gehalten werden, werde aus Vorsicht sein Verhalten anpassen (siehe auch Panoptismus). Dies beeinträchtige nicht nur die individuelle Handlungsfreiheit sondern auch das Gemeinwohl, da ein freiheitlich demokratisches Gemeinwesen der selbstbestimmten Mitwirkung seiner Bürger bedürfe.“ (Wikipedia). Es besteht durch die Schulpflicht für Schülerinnen und Schüler faktisch Zwang zur Nutzung von Tablets und Lernplattformen, sie müssen sich durch die Tabletnutzung der umfassenden Beobachtung ergeben und können sich ihr nicht entziehen. Das Sammeln von Daten über die Lernenden fügt negativ auswirkende Facetten hinzu. Die Lehrkräfte bekommen weitere Kontrollinstrumente an die Hand, mit denen sich umfassende Kontrolle manifestiert.
„Es muss sichergestellt sein, dass die Lehrkräfte nicht nachverfolgen können, wie lange die Schülerinnen und Schüler an den jeweiligen Dokumenten gearbeitet haben. Denn dies würde im Vergleich zum analogen Schulalltag, in dem solche Auswertungsmöglichkeiten nicht bestehen, einen unverhältnismäßigen Eingriff in das Recht auf informationelle Selbstbestimmung der Schülerinnen und Schüler darstellen.“
Eckpunkte für den datenschutzkonformen Einsatz von digitalen Lernplattformen in den niedersächsischen Schulen (Stand: Juni 2022)
Datenschutzfragen / DSGVO Art. 15
Wie können die Nutzer in Erfahrung bringen und nachvollziehen, welche Daten wann mit der „Klassenzusammenfassung“ oder der Bildschirmeinsicht über sie erhoben wurden? Wie kann das Recht auf Auskunft (z.B. wann eine Lehrkraft Bildschirmeinsicht genommen hat) umgesetzt werden? Welche Vorkehrungen sind hierfür für das Auskunftsrecht nach Art. 15 DSGVO getroffen?
Die Teacher App erlaubt es einem Einzelnen -ohne 4 Augen Prinzip oder technischen Einschränkungen- jederzeit Richtlinien für die Geräte “seiner” Klasse zu erzeugen und diese sogar vor anderen Lehrkräften zu verstecken. Zusätzlich kann über die App jederzeit ein Unterricht gestartet werden. Jemand könnte jederzeit auf diesem Weg eine Richtlinie (ohne Einschränkungen für die SuS Geräte, um „unbemerkt“ zu bleiben) erzeugen und vor anderen Lehrkräften verbergen. Dann könnte er damit zu einem beliebigen Zeitpunkt einen Unterricht für (gezielt ausgewählte) SuS starten und direkt im Anschluss mit Apple Classroom sich Zugriff auf dessen Bildschirm verschaffen. Ob Schüler und Schülerinnen (SuS) diesen Zugriff bemerken und “verstehen” bleibt fraglich, da auf dem IPAD der SuS kein Hinweis oder eine Informationsmeldung erscheint (https://youtu.be/ZG3mmnxUW-E?t=349) .
Fragenkatalog Datenschutz BYOD iPads an Schulen
Die hier ausgewählten Beispiele zeigen den weiteren Prüfbedarf auf. Mein Paper Digitaler Unterricht – Chaosfrei? – Eine technische Risikobetrachtung gewährt einen tieferen Einblick in die Welt des Datenschutzes und der Datensicherheit inklusive Betrachtung rechtlicher und organisatorischer Fragen. Aus diesem Paper stammt die folgende Auflistung der zu betrachtenden Aspekte bei dem Einsatz von elternfinanzierten iPads an Schulen.
Gewährleistung eines freiwilligen und nachteilsfreien Angebotes (z.B. Leihgeräte) inklusive Widerrufsrecht und Aufklärung bei BYOD Geräten. Festlegung eines angemessenen Zeitraumes für eine möglichst kurzfristige übergangsweise Nutzung privater IPADs. (Kapitel 10 Punkt Bewertung LDI NRW (Auskunftsverfahren, Teilaspekte)
Ist die Gewährleistung der Anforderungen bezüglich der Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO durch die Schule sichergestellt? ( Kapitel 10 Datenschutz Problematiken Punkt 1)
Es ist zu prüfen, ob die Funktionen der Apple Teacher Apps wie die Classroom Funktion „Viewing Students Device Screen“ datenschutzkonform auf privaten und Leihgeräten genutzt werden können. Insbesondere in Kombination mit den Möglichkeiten der Relution Teacher App ist der Datenschutz für SuS zu gewährleisten. Zudem ist zu prüfen, ob die Erhebung der Aktivitäts- und Leistungsdaten durch Apple Schoolwork/Classroom zulässig ist. (Kapitel 5 Apple Teaching Tools )
Existieren Regelungen und Dienstanweisungen wann und wie Lehrkräfte die Möglichkeiten der Tools nutzen dürfen/können? Beispielsweise: ● Darf eine Lehrkraft Screenshots von dem Bildschirm eines Schülers anfertigen? Falls ja, unter welchen Voraussetzungen? ● Wann darf eine Lehrkraft den Bildschirminhalt eines Schüler IPADs auf die Tafel / Bildschirm spiegeln? Muss/Kann der Schüler zuvor zustimmen? Welche Voraussetzungen sind zu erfüllen, damit keine Inhalte angezeigt werden, die der Schüler nicht teilen möchte? (Kapitel 5 Apple Teaching Tools )
Wie können die Nutzer in Erfahrung bringen und nachvollziehen, welche Daten wann mit der„Klassenzusammenfassung“ oder der Bildschirmeinsicht über sie erhoben wurden? Wie kann das Recht auf Auskunft (z.B. wann eine Lehrkraft Bildschirmeinsicht genommen hat) umgesetzt werden? Welche Vorkehrungen sind hierfür für das Auskunftsrecht nach Art. 15 DSGVO getroffen? (Kapitel 5 Apple Teaching Tools )
Gewährleistung, dass bei ein Auftragsverarbeiter einer öffentlichen Einrichtung (Schule) keinerlei persönlichen Daten der Nutzenden für eigene Zwecke verwendet wird – wie jedoch in den Apple AGBs angegeben. ( Kapitel 10 Datenschutz Problematiken Punkt 2)
Vor dem Hintergrund der Datenkommunikation mit Servern eines US-Herstellers ist der Schutz aller Daten der Kinder vor unberechtigtem Zugriff durch Dritte sicherzustellen. „Dabei ist der entscheidende Aspekt, ob die Schule als öffentliche Einrichtung personenbezogene Daten (von Kindern) in einer (europäischen) Cloud speichern kann, die z.B. einem möglichen Zugriff US-amerikanischer Behörden ausgesetzt ist. Öffentliche Einrichtungen in Deutschland haben eine besondere Verantwortung hinsichtlich der Zulässigkeit und Nachvollziehbarkeit der Verarbeitung personenbezogener Daten.“. (ITMediaLaw) ( Kapitel 10 Datenschutz Problematiken Punkt 2)
Existiert ein (unabhängiger) Nachweis, dass die notwendigen TOMs (Change Management vorhanden? ; Teacher App & Classroom Zugriff) wirkungsvoll für die tatsächliche Infrastruktur (shared Server?) implementiert sind? (Mehrere Kapitel verweisen auf notwendige TOMs)
Es ist zu prüfen, ob der Einsatz der Plattform Office 365 und deren Apps datenschutzkonform ist, da diese Plattform in der Schule verwendet wird und deren Apps automatisch durch die Schule aufgespielt werden. (Kapitel 9 Risiko von durch die Einrichtung installierten Apps )
Was kann man als Betroffene tun?
Oftmals ist die Aufklärung durch die Institution unzureichend und die Angst vor Nachteilen, wenn man nicht „mitzieht“, ist groß. Der Druck auf die Schüler ist ebenfalls nicht zu leugnen, da ja „alle“ mitmachen und weder Eltern noch Schüler verstehen was da genau auf einen zu kommt und welche Optionen einem eigentlich zustehen. Nicht immer ist die Kommunikation mit der Schule zu diesem Punkt einfach und man kann schnell eine gemeinsame Lösung finden.
Ob diese Art der Kommunikation strategisch ist, lässt sich nicht mit Sicherheit beantworten. Allerdings spricht die Empfehlung des Medienzentrums Cloppenburg für sich.
FAQ des Medienzentrums Cloppenburg wie Schulen Tablets einführen sollen
In solchen Fällen findet jeder Betroffene (Eltern oder Schüler) Hilfe bei seiner zuständigen LDI. Dort kann man mit eine formlosen E-Mail eine Anfrage/Beschwerde einreichen. Dies ist jederzeit möglich – sowohl VOR der Einführung als auch DANACH. Wie hier dargestellt existieren Auflagen für einen BYOD Einsatz und mehrere kritische Punkte sind zum jetzigen Zeitpunkt noch ungeklärt.
Eine Inspiration für eine solch formlose Anfrage stelle ich in meiner Vorlage bereit. Diese Vorlage stellt keine juristische Beratung oder Dienstleistung dar und ist meine rein private und subjektive Sicht der Dinge.
In der Vorlage ist der Kontakt zu der LDI NRW enthalten, andere LDI sind eigenständig im Internet zu suchen (postestelle@xyz ist ausreichend). Die Vorlage ist auf die persönliche Situation anzupassen und stellt nur eine Inspiration dar.